-

WordPress 5.5 开始支持主题的WP和PHP最低版本标头检测
PHP和WordPress版本检查即将进入WordPress主题系统。该功能三天前被引入了WordPress核心。这将阻止最终用户安装或激活与其当前版本的PHP或WordPress不兼容的主题。更改预计将在WordPress 5.5中进行。 长期以来,此功能一直存在于许多主题作者的愿望清单中,尤其是PHP版本检查。插件作者从WordPress 5.2开始获得了PHP版本限制的能力。但是,主题作者却…...
- 0
- 0
- 761
-
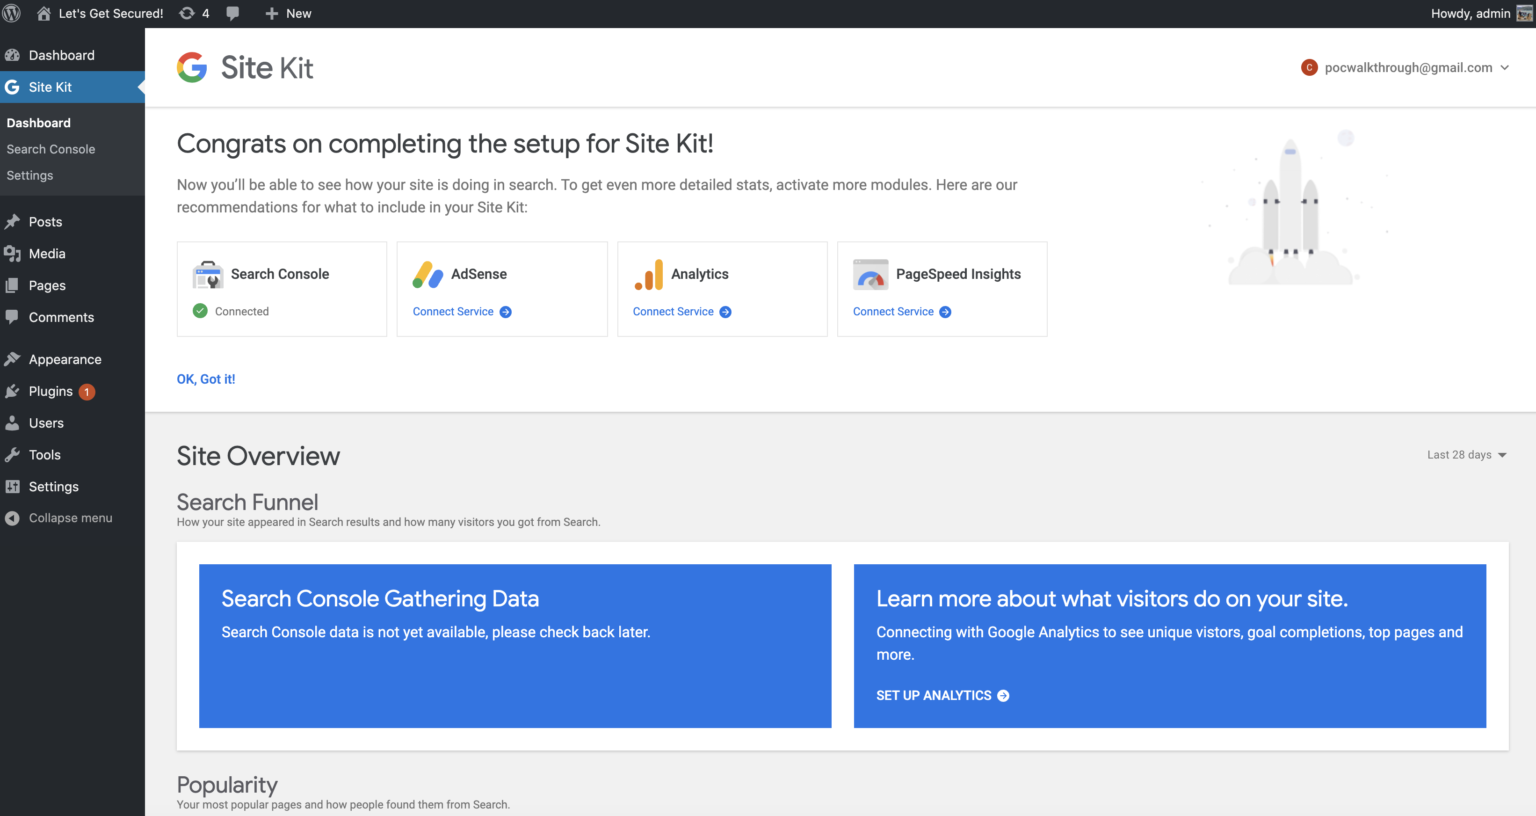
Site Kit by Google 1.7.1及以下可授权攻击者访问Search Console
4月21日,Wordfence的威胁情报小组在Site Kit by Google插件中发现了一个漏洞,这是一个安装在300,000多个网站上的WordPress插件。此漏洞使任何经过身份验证的用户(无论能力如何)都可以成为运行Google站点套件的任何网站的Google Search Console所有者。 Google Search Console 是谷歌官方的站长管理平台,和百度站长资源平台…...- 0
- 0
- 503
-

Gutenberg 8.1添加区块复制、客户推荐模型,模型UI更新
上周三,Gutenberg团队发布了该插件的8.1.0版本。更新包括一个新的区块复制功能、区块模型搜索、客户推荐模型和API更改。新版本并没有增加很多面向用户的重大更改,但总体上改善了用户体验。 注:一直以来,对于“Pattern”这个单词的翻译都有点纠结,之前使用过“模式”,但是感觉怪怪的,不利于理解,然后本文我们采用“模型”,至于以后如何翻译,那就跟进中文官方的翻译来决定了。 该更新包括二十多…...- 0
- 0
- 308
-

WordPress古腾堡编辑器错在哪里了(主题开发篇)
说到古腾堡编辑器,真是令人失望的。不管是开发者还是使用者,都不满意。虽然倡萌一直也在用古腾堡编辑器,它的确有一些好的功能,比如相比经典编辑器平平淡淡的排版,古腾堡让文章排版更加丰富多样。 但是,就目前而言,古腾堡太不成熟了,每一次更新都给开发者和使用者带来了不少的痛楚,因为它可能随时会修改某些代码结构,删除某些接口方式。导致之前开发的区块或发布的文章内容布局,可能会完全不可用或需要继续做兼容。 这…...- 0
- 4
- 1.8k
-
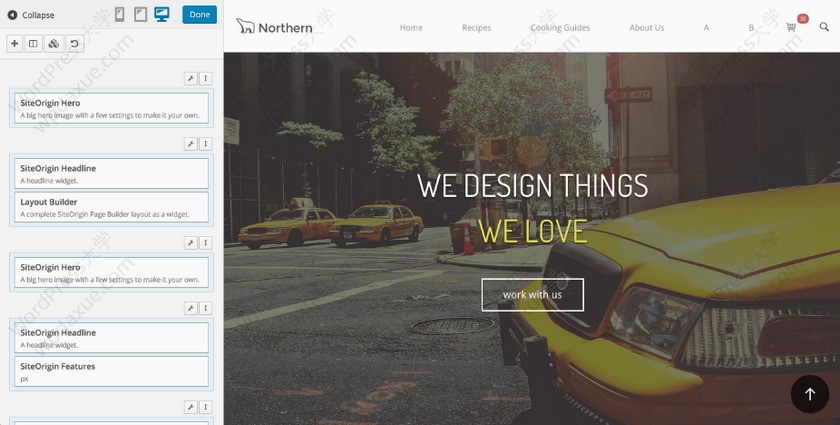
Page Builder by SiteOrigin 2.10.15及以下版本存在严重漏洞,请及时更新
Page Builder by SiteOrigin 是一个安装量超过100W的WordPress页面生成器插件,可帮助用户使用基于小工具的页面生成器轻松构建响应式页面内容。 近期,安全人员在Page Builder by SiteOrigin 2.10.15及以下版本中,发现了两个严重漏洞:跨站请求伪造(CSRF)和 反射的跨站脚本(XSS)攻击 ,些漏洞可使黑客创建新的管理员帐户,安装后门程序…...- 0
- 2
- 379
-
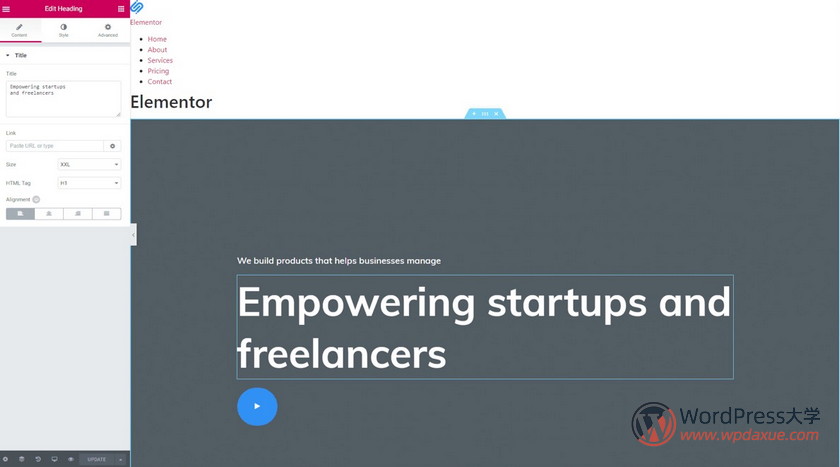
Elementor Pro 和 Ultimate Addons for Elementor 存在严重安全漏洞,请尽快更新版本
黑客正在利用Elementor Pro和Ultimate Addons for Elementor插件中的两个安全漏洞,远程执行任意代码并完全破坏未修复的网站。 Elementor Pro 是一个可视化页面生成器付费插件,估计有超过100万个活跃安装量,该插件可帮助用户借助内置主题生成器,可视表单小工具设计器和自定义CSS支持轻松地从头开始创建WordPress网站。你可以在这篇文章查看更多介绍。…...- 0
- 0
- 1.2k
-

LearnPress、LearnDash、LifterLMS旧版本存在多个安全漏洞
倡萌在《4个好用的WordPress在线销售课程/学习管理系统LMS插件》中介绍过LearnPress、LearnDash、LifterLMS,它们都是用来搭建在线课程的优秀插件。 近期,Check Point的安全研究人员分析了这三个WordPress LMS插件后,发现了四个漏洞,可用于窃取个人信息(名称、电子邮件、用户名、密码),修改付款方式,更改等级,伪造证书,提前进行测试或成为老师。他们…...- 0
- 0
- 488
-
Ninja Forms 低于3.4.24.2可注入恶意代码并接管网站
Ninja Forms是一个WordPress表单生成器插件,允许WordPress用户基于拖放编辑器,在短短几分钟内创建复杂的表单。 目前该插件有超过100万的安装量,Ninja Forms 3.4.24.2 版本以下存在一个严重性较高的安全漏洞—— 跨站点请求伪造(CSRF),攻击者可以使用该插件的未修补版本来注入恶意代码并接管网站。 攻击者可以通过诱使WordPress管理员单击特制的链接来…...- 0
- 0
- 243
-

Gutenberg 8.0 改进模式插入,行内格式支持上、下标
Gutenberg 8.0 继续改进新的块模式(patterns)功能体验。同时添加了用于下标和上标文本的其他格式设置选项,并且对代码编辑器进行了改进,使其更像人们期望的代码编辑器外观。 模式插入 为了允许用户浏览和插入块模式,新的选项卡面板界面已添加到块插入器中。为了给浏览模式留出更多空间,顶层插入器已经过重新设计,以使其在切换时显示为与块列表相邻的面板。 行内格式选项 以前,格式化选项的可用性…...- 0
- 0
- 308
-

WordPress 5.4.1修复7个安全漏洞和多个问题
WordPress 5.4.1 在昨晚已经发布,并且正式推送更新。该版本除了修复了7个安全漏洞外,还修复了17个错误,建议大家尽快更新。此外,自WordPress 3.7以来的所有版本也已更新了对应的子版本。 安全更新 WordPress 5.4及更早版本存在7个安全问题。如果您尚未更新到5.4,则自3.7以来的所有WordPress版本也已更新,可以解决以下安全问题: 密码重置令牌未正确无效。某…...- 0
- 3
- 976
-
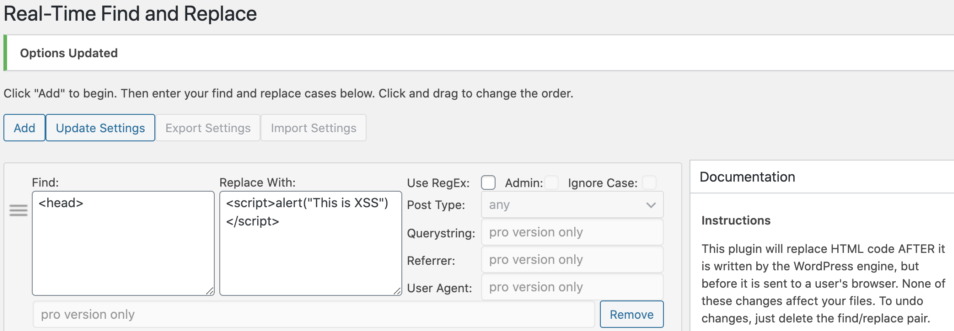
Real-Time Find and Replace 插件存在严重的安全漏洞,请及时更新
Real-Time Find and Replace 是一个可以实时查找和替换网站数据的插件,不过倡萌还是推荐使用 Better Search Replace 来一次性查找和替换,不必一直启用插件。 最近Real-Time Find and Replace低于3.9的版本爆了一个非常严重的跨站点请求伪造(CSRF)漏洞,攻击者可以利用插件的功能,用恶意代码替换目标站点上的任何内容,恶意重定向用户到…...- 0
- 0
- 349
-

CardUi第1次WordPress中国市场调查报告【转载】
今天看到CardUi的这篇文章,这是倡萌看到的第一篇来自国内的WordPress市场调查报告,虽然调查样本很小,可能不足以准确描述WordPress在国内的现状,但是从中还是可以得到一些参考价值。以下为全文转载,原文出自:https://cardui.com/report/17/ WordPress是迄今为止最为流行的CMS(内容管理系统),覆盖了全网 35.1%1 的站点。 这是对于WordPr…...- 0
- 2
- 509
WordPress资讯



扫码打开当前页
微信扫一扫,联系我们
关注微信公众号 WPDAXUE
-
¥优惠劵使用时效:无法使用使用时效:
之前
使用时效:永久有效优惠劵ID:×