相信大家从昨天开始就看到有关PHP惊爆超级安全漏洞PHP2Shell的相关讨论,此次漏洞是通过AI人工智能查找发现的。“PHP2Shell”是一系列近期在 PHP 核心中得到修复的关键漏洞,其严重程度高达 CVSS 9.2 级。这些漏洞可使未经身份验证的攻击者执行代码,或导致敏感的进程内存信息泄露。
WordPress 是采用PHP开发的开源建站系统,所以,这个PHP2Shell影响所有 WordPress 网站,请大家严肃对待此次安全问题,马上更新PHP到安全版本!!
什么是 PHP2Shell?
PHP2Shell 是一类存在于 PHP 核心中的内存安全漏洞。它包含两种相关的漏洞类型,分别对应两个 CVE 编号:内存耗尽(OOM)导致的内存损坏,以及跨请求的全局状态残留(stale global state)。这些漏洞已被分配编号 CVE-2026-109618 和 CVE-2026-109619,其 CVSS 严重程度评分为 9.2。
漏洞存在于 PHP 自身代码中。即使网站的应用程序代码本身是安全的,也可能受到影响。如果网站运行的是已打补丁的最新版 PHP,则不会受到影响。
攻击者能够执行的操作
在无需身份验证的情况下,攻击者可以在受影响的服务器上进行下面的操作:
- 执行代码,从而可能获取服务器控制权、访问敏感数据、进行横向移动,或篡改其网站内容。
- 读取敏感的 PHP 进程内存,包括属于其他请求或服务器本身的密码、身份验证令牌、API 密钥及证书。
- 无需先实现远程代码执行,即可通过内存泄露窃取敏感数据。由于这种攻击方式不涉及恶意代码执行,因此那些侧重于检测恶意代码执行的工具往往难以发现此类活动。
最快捷修复方案:更新到最新的PHP版本!
| PHP 分支 | 受影响的版本 | 更新到当前最新版本 |
|---|---|---|
| 8.2 | < 8.2.35 | 8.2.35 |
| 8.3 | < 8.3.36 | 8.3.36 |
| 8.4 | < 8.4.27 | 8.4.27 |
| 8.5 | < 8.5.12 | 8.5.12 |
请注意:
- 更新你的 PHP 版本到上表中对应分支的最新版,然后重启 Apache、Nginx、PHP-FPM 以及所有长时间运行的 PHP 工作进程。这是唯一彻底的解决方案。
- 如果你的服务器PHP版本分支低于PHP 8.2 ,请尽可能更新到以上分支,但是需要注意确保你的网站支持对应的PHP版本,如果不支持,需要自己想办法找专业人士提供帮助。
- 如果是虚拟主机,请联系主机商提供可靠的更新处理方案!
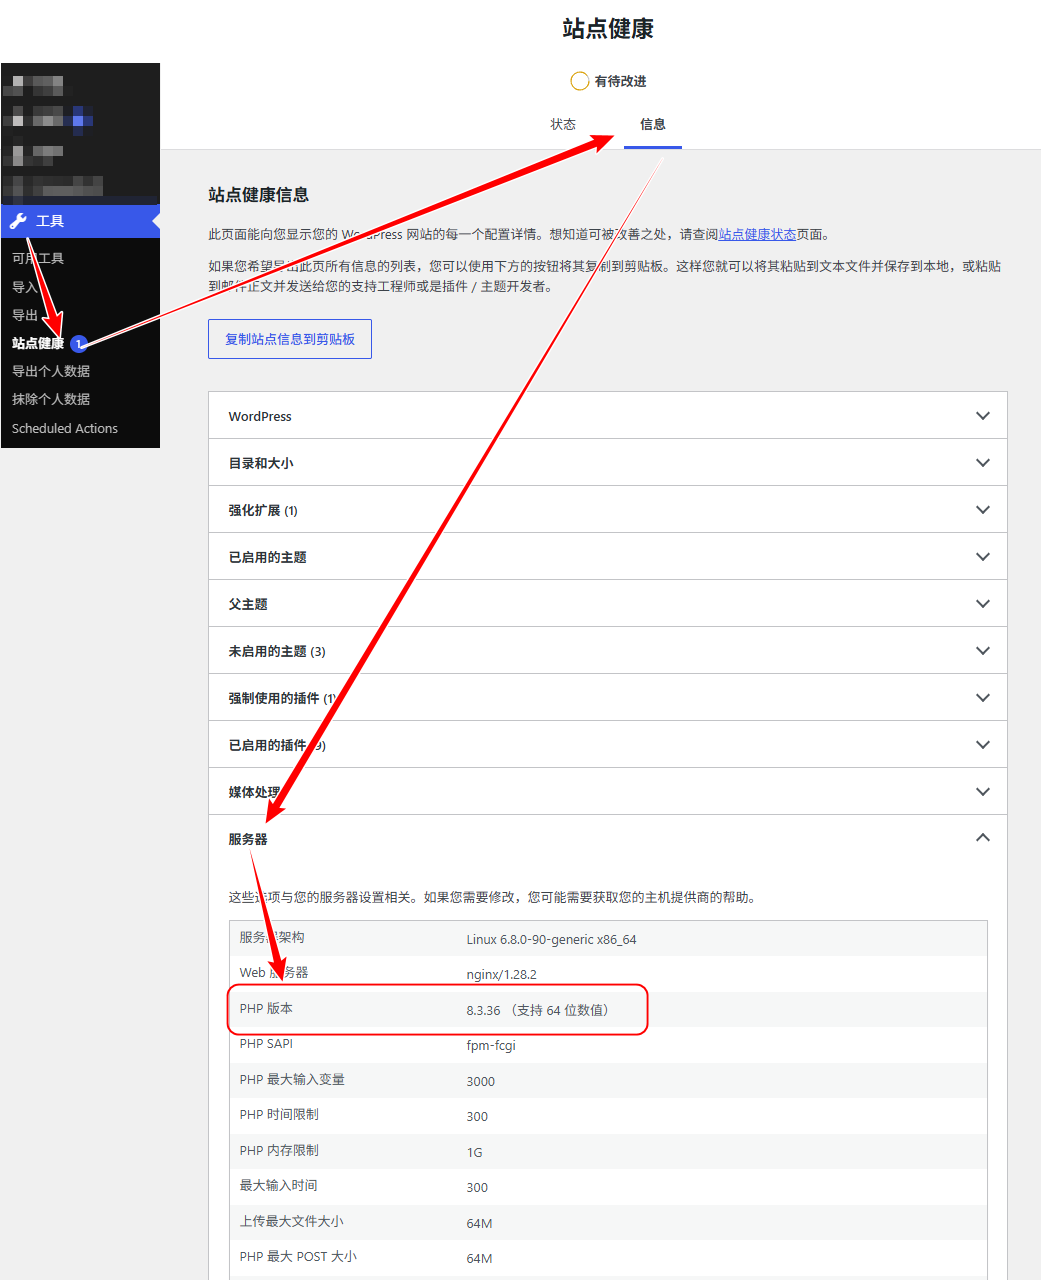
如何查看你的 WordPress 网站当前的PHP版本?
登录你的 WordPress 网站后台,在 工具 – 站点健康 菜单进入,然后切换到 信息,找到 服务器 :
宝塔面板如何更新PHP版本?
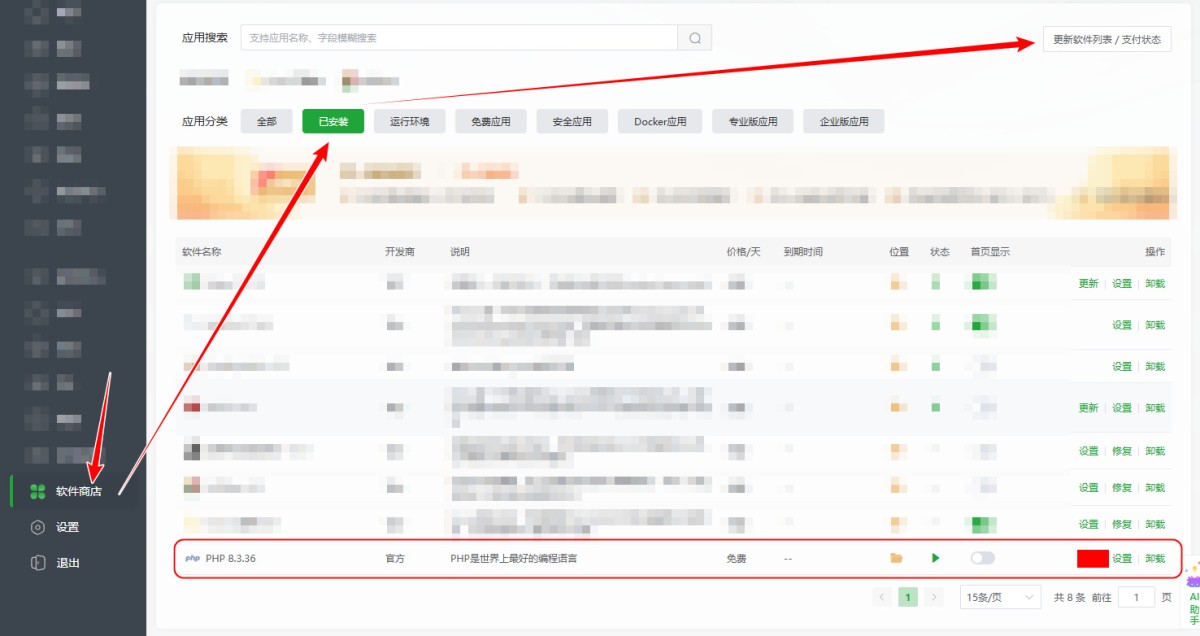
如果你的服务器是采用宝塔面板来搭建服务器的,可以通过宝塔面板去更新PHP版本,登录宝塔面板后,在 软件商店 界面,可以点击右上角的【更新软件列表】按钮,获取最新的可用的PHP版本信息,然后检查已安装的PHP版本和上文的分支对照,如果你的PHP版本不是对应分支的最新版,后面应该会有【更新】入口,点击它进行更新,然后重启PHP和Nginx/Apache 等。
赶紧行动更新你的PHP版本!!!